

個資安全從日常做起!明志科大圖資處邀資安稽核專家 解析校園常見風險與事故應變

隨著校務行政數位化及雲端服務日益普及,個人資料的蒐集、傳遞與保存更加頻繁,個資保護也成為每位教職員日常業務中不可忽視的課題。為協助同仁掌握個資保護要點、降低資料外洩風險,明志科技大學圖書資訊處圖書館於10月7日(三)上午在圖資大樓1樓演講廳舉辦「2026個人資料保護教育訓練:個資安全從日常做起——常見風險與事故應變實務」,邀請教育機構資安驗證中心資安與個資主導稽核員周冠吉老師擔任講師。行政副校長馬成珉、主任秘書周金萬及圖資長林義楠出席活動,與教職員同仁共154人一同參與學習。
活動開場時,與會主管也提醒全體同仁,個資保護是校務運作中每個人的共同責任,處理資料時應多一分謹慎,發現異常應即時通報;業務執行如有疑問,也可隨時洽詢圖資處,共同為校園資料安全把關。
專題講座以個人資料保護法與校園日常為主軸,從個資與特種個資的基本概念切入,說明個資認定的關鍵在於資料是否足以識別特定個人,而非資料是否機密。即使是公開資訊,只要單獨或與其他資料結合後足以辨識特定個人,仍可能屬於個人資料。講座並進一步說明個資在蒐集、處理及利用各階段應遵循的原則,以及當事人的相關權利,提醒同仁從資料取得、使用、保存到銷毀,都應落實妥善管理;即使業務委由外部廠商辦理,校方仍須善盡監督管理責任。
課程也透過校園中常見的實際案例,讓個資風險更容易被看見。例如群發郵件未使用密件副本、Excel隱藏工作表仍留有舊資料、含個資的名冊遭當成回收紙使用,或人員離職後帳號未即時停用等,都可能在不經意間造成資料外洩。針對這些風險,講座從資料傳輸、實體保護、資料分享及系統權限等面向說明防護作法,並提醒如發生個資事故,應立即通報、保全相關資料,並依規定啟動後續應變與通報程序。
講座最後歸納出三項個資保護的日常原則:需要時才蒐集,並依原定目的使用;從保管、傳遞到刪除,每個環節都確實把關;遇到不確定的情況,先確認再行動。透過此次講座,讓同仁從法規概念、實務案例到事故應變,更完整理解個資保護與日常業務之間的關係,並將正確的資料處理觀念落實於工作細節,共同降低個資外洩風險,營造更安全、值得信賴的校園資訊環境。
圖一說明:明志科技大學馬成珉行政副校長於教育訓練開場時致詞,勉勵同仁重視個資保護,並落實於日常業務。
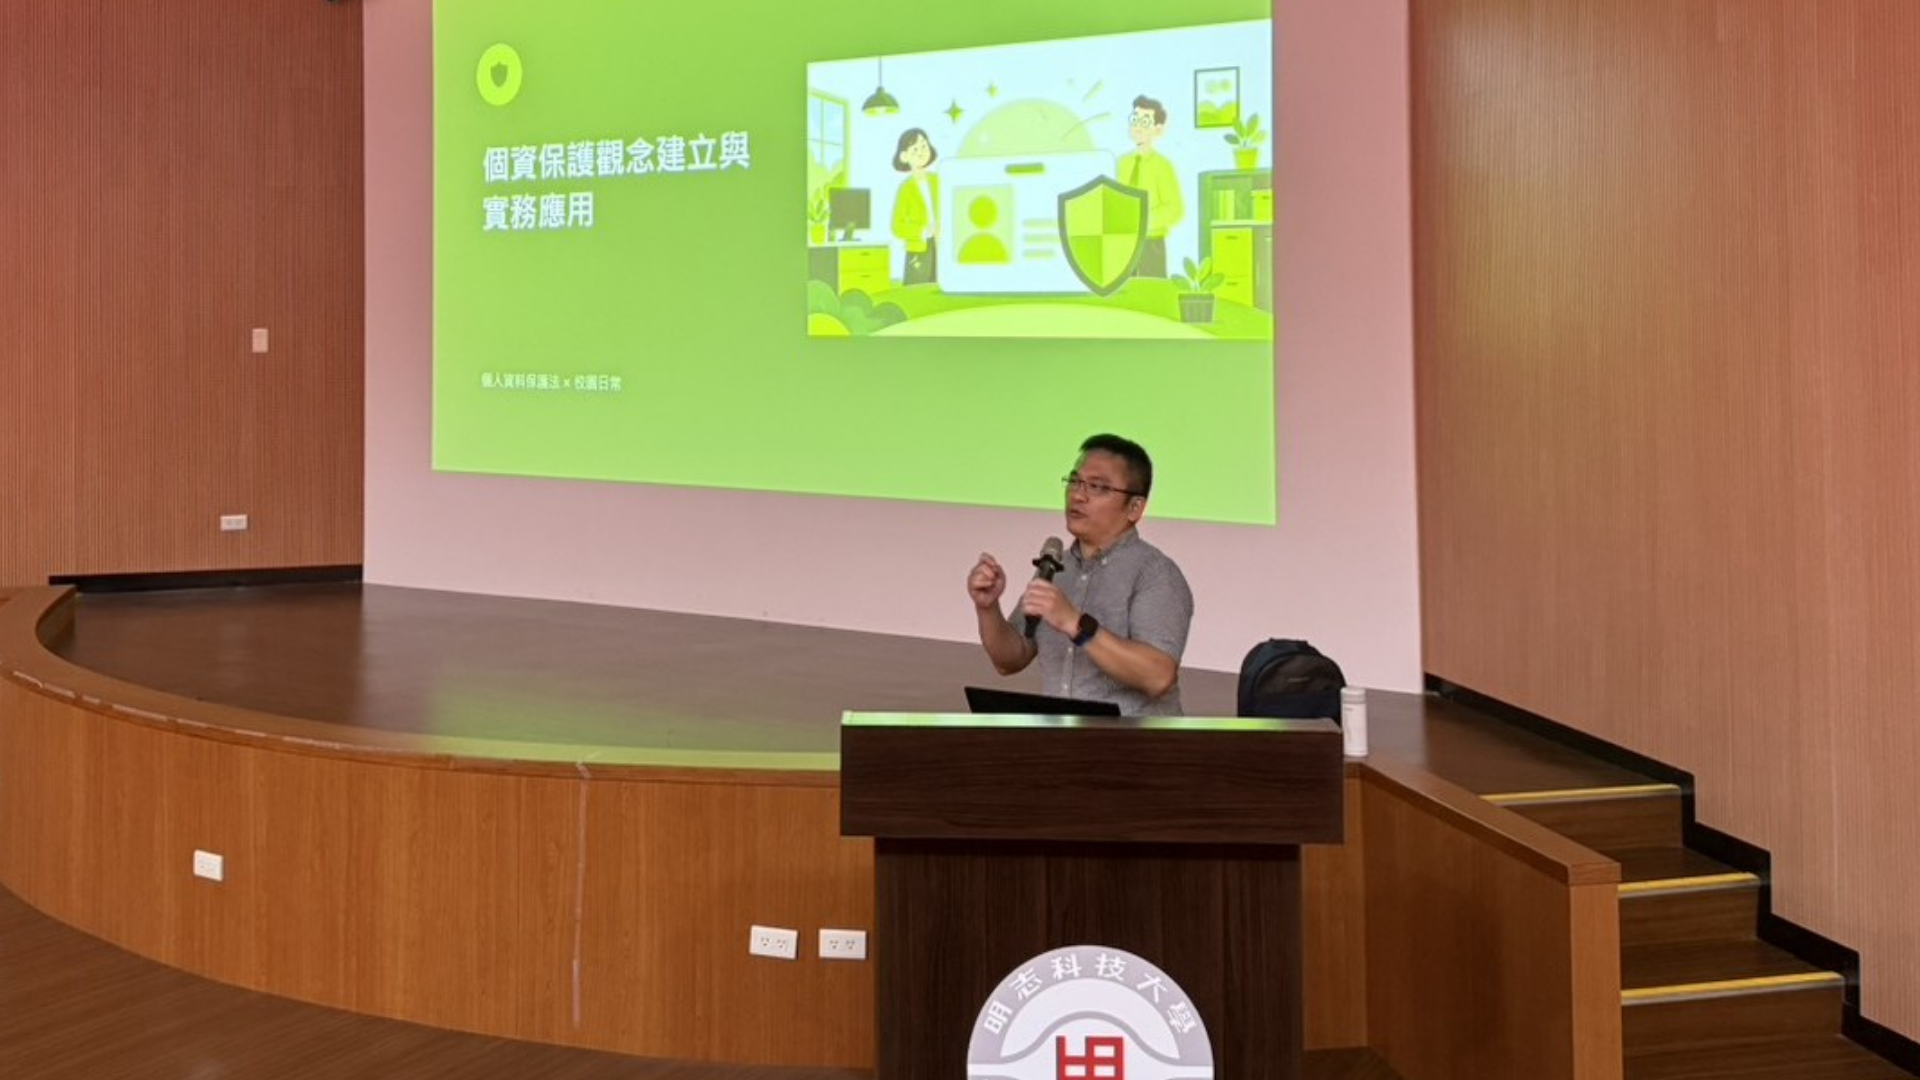
圖二說明:教育機構資安驗證中心資安與個資主導稽核員周冠吉老師主講,分享個資保護的日常實務與事故應變要點。
